▍✎ 访谈

Web3安全生存指南:防黑客与钓鱼诈骗

OpSek 的 Web3 安全专家 Louis 与老李分享了一套从免费措施到硬件投入的防护思路,覆盖钓鱼攻击、虚假客服、硬件钱包和物理安全。本文整理出可以立即执行的具体动作,帮助把攻击面降到最低。

本文整理自老李在其法语 YouTube 频道 Crypto Décryptage 上用法语进行的一期访谈,嘉宾是 OpSek 的 Web3 安全专家 Louis。在 YouTube 观看完整访谈(67 分钟,法语)。

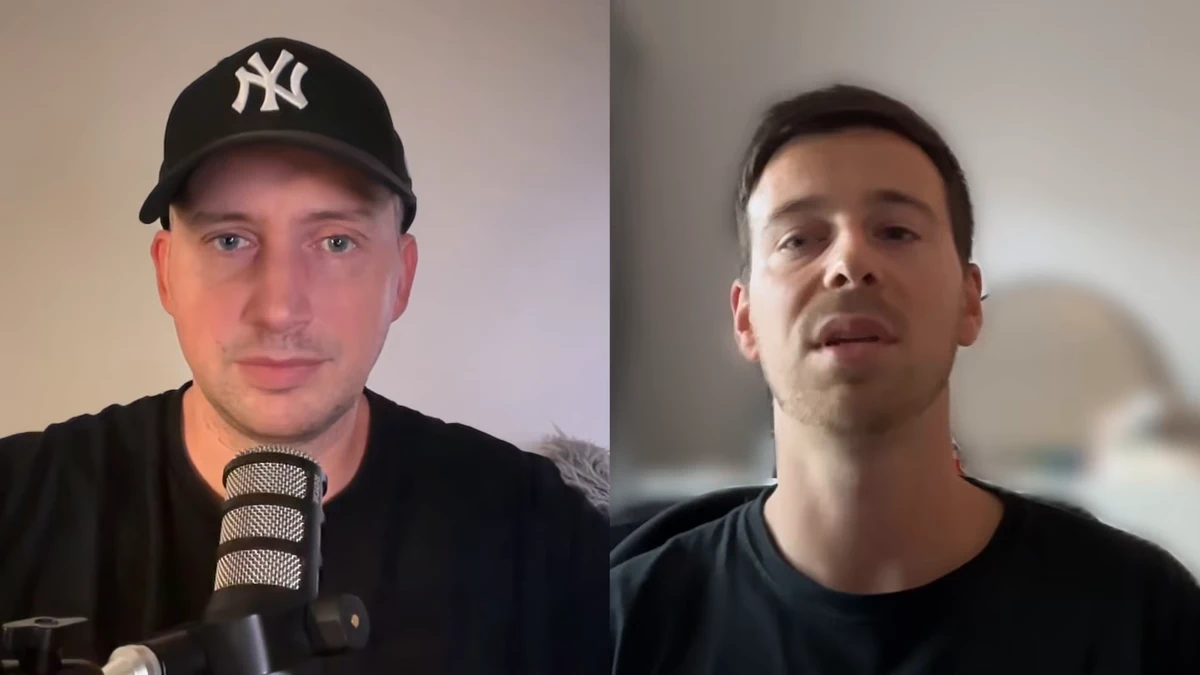
访谈分屏截图:左边是戴黑色棒球帽、面前有麦克风的老李,右边是 OpSek 的 Web3 安全专家 Louis。
老李(左)与 Louis(右)在 Crypto Décryptage 频道的访谈中。

为什么 Web3 里每个人都是目标

老李请来 OpSek 的 Louis,他之前在巴黎做 Web2 安全,现在专注 Web3。他提醒说,攻击者看的是回报,自动化让钓鱼和恶意软件的成本越来越低,所以普通人也会被盯上。

人们日常使用邮箱、电话和各种应用,任何一环都可能成为入口。加密资产一旦没保护好,很容易被转走。最近又出现 PHP、TLS、Ledger 供应链等漏洞,Louis 特别强调,系统和浏览器更新不应推迟,这些更新往往在修补已被利用的漏洞。

如果登录常用网站时浏览器弹出安全警告,或者平时熟悉的操作流程突然变了样,不应硬闯,应先停下来。这种细微变化很可能就是有人在中间搞鬼。

社交工程:最容易突破的一环

很多攻击靠的是制造紧急感,代码是否复杂倒在其次。比如冒充交易所客服打电话要求立刻转移资金,或者发邮件声称助记词泄露,诱导点击链接输入。Louis 表示,大多数紧急安全提醒其实不需要立刻反应,花几分钟去官方渠道核实反而更安全。

Bybit 事件就是一个例子。攻击者等了很久,最终通过 Safe 的前端做手脚,让交易所签下恶意交易,损失约 15 亿美元等值代币。Louis 指出,朝鲜背景的攻击者在社交工程上非常强,技术漏洞只是一部分,人是最容易被突破的环节。

他还提到企业里常见的“老板诈骗”:冒充公司高层要求员工紧急转账。这套逻辑在加密领域同样有效,所以遇到任何要求立即操作的信息,应先怀疑,再验证。

先保护好电脑和手机

Louis 建议做两个测试:假设电脑或手机被偷且锁着,是否还能恢复所有资产?假设被偷且已解锁,是否会在两个点击内失去一切?如果答案令人不安,就该动手改。

免费措施包括:开启硬盘加密(Mac 上是 FileVault),打开系统防火墙。Mac 用户还可以安装开源免费工具 Objective-See 系列,比如 LuLu 防火墙和 BlockBlock,它们能提醒异常连接和开机自启项,并与 VirusTotal 联动。

助记词不应保存在电脑或手机里,热钱包也不适合长期存放资产。Louis 说得直接:如果还在使用热钱包,资金被盗只是时间问题。Mac、Windows、Linux 都可能中招,不应迷信品牌。

交易所账户:用硬件密钥挡住盗用

对于主要使用交易所的用户,核心风险是钓鱼邮件和冒充客服的社交工程。Louis 认为最有效的防护是 YubiKey 这类硬件安全密钥。它比短信验证码和 Google Authenticator 强,因为即使密码和验证码被钓鱼,没有物理密钥也无法登录。

账户里不应绑定手机号作为恢复方式,因为 SIM swap 攻击很常见,攻击者会冒充账户持有人到运营商补卡,然后接收验证码。还可以在 Binance 等交易所开启防钓鱼码,这样官方邮件会带上账户持有人设置的短语,方便识别真假。

YubiKey 大约 60 欧元一个,建议至少买两个,一个日常使用,一个备份。这个投入对保护邮箱、交易所和其他重要账户非常划算。

硬件钱包与助记词:分散风险

买硬件钱包时,尽量从官方渠道或亚马逊下单,并使用 locker 收货,减少个人信息关联。Louis 不建议只用一个品牌,Ledger、Trezor 等混用,把风险分散开。

助记词绝不能电子保存。Louis 分享了一个三张纸的拆分方法:24 个词分成三份,第一份记第 1 到 16 个词,第二份记第 9 到 24 个词,第三份记第 1 到 8 个词加上第 17 到 24 个词。任意两份都能恢复完整助记词,把三张纸放在不同安全地点。

这样即使其中一张丢失或被人看到,也不会直接暴露全部资金。还可以通过一个电话拿到第二份,兼顾安全性和可用性。

物理安全与旅行:别成为显眼目标

Louis 建议现在花五分钟搜索个人姓名,看看公开信息里有没有地址、电话,能删则删。退订不用的邮件,关闭旧账户,减少攻击者能收集到的素材。

保持低调非常重要,不应公开炫耀加密资产。入室或袭击者常会先选看起来更简单的目标。家里装警报、摄像头,哪怕只是威慑,也能让攻击者转向他人。

旅行时不应携带能一键转走全部资产的硬件钱包。如果必须携带,放在酒店保险箱并放入防拆密封袋,拍照记录位置。Louis 还提到准备一个“诱饵钱包”,里面放少量资产,遇到暴力威胁时交出去,保命第一。

进阶配置:值得花的每一笔钱

如果资金量变大,值得投资几样东西:YubiKey 保护所有在线账户,EDR(如 CrowdStrike 或 SentinelOne)保护电脑,每年每台约 150 欧元。

可以买一台 Chromebook 专门用于签名交易和敏感操作,因为能装的软件很少,感染面小。硬件钱包也必不可少,把私钥隔离在外部设备。

再进一步,使用 Safe 多签和延迟机制,让大额转账需要多人审批或等待一段时间。家里加装监控,定期做 OSINT 清理公开信息。参加高风险地区会议时考虑雇佣本地安保。

预算参考:硬件钱包约 100 到 200 美元,Chromebook 约 300 美元,EDR 每年 150 欧元左右。这些加起来不算天价,却能挡住大部分自动化攻击。

结语:现在就做这些免费动作

安全需要持续维护,核心是持续降低概率。Louis 反复说,不要等到出事才后悔。现在就可以花几分钟检查系统更新、打开防火墙、给交易所换硬件密钥、把助记词从电子设备中删除。

先评估那两个问题:设备被偷且锁着时,能否找回资产?设备被偷且已解锁时,是否会在短时间内失去一切?如果答案令人不安,就从免费措施开始改。

百分百安全并不存在,目标是让攻击者觉得不值得冒险。保持低调、分散风险、设置延迟,这些简单原则比昂贵设备更重要。

Louis 在 X 上分享他的安全分析:@theSouilos。

本文改编自 Cédric Beau(老李)的法语视频 · YouTube

其他语言版本 : FrançaisEnglish

← 返回首页

▍✎ 訪談

Web3安全生存指南:防黑客與釣魚詐騙

OpSek 的 Web3 安全專家 Louis 與老李分享了一套從免費措施到硬件投入的防護思路,覆蓋釣魚攻擊、虛假客服、硬件錢包和物理安全。本文整理出可以立即執行的具體動作,幫助把攻擊面降到最低。

本文整理自老李在其法語 YouTube 頻道 Crypto Décryptage 上用法語進行的一期訪談,嘉賓是 OpSek 的 Web3 安全專家 Louis。在 YouTube 觀看完整訪談(67 分鐘,法語)。

訪談分屏截圖:左邊是戴黑色棒球帽、面前有麥克風的老李,右邊是 OpSek 的 Web3 安全專家 Louis。
老李(左)與 Louis(右)在 Crypto Décryptage 頻道的訪談中。

為什麼 Web3 裡每個人都是目標

老李請來 OpSek 的 Louis,他之前在巴黎做 Web2 安全,現在專注 Web3。他提醒說,攻擊者看的是回報,自動化讓釣魚和惡意軟件的成本越來越低,所以普通人也會被盯上。

人們日常使用郵箱、電話和各種應用,任何一環都可能成為入口。加密資產一旦沒保護好,很容易被轉走。最近又出現 PHP、TLS、Ledger 供應鏈等漏洞,Louis 特別強調,系統和瀏覽器更新不應推遲,這些更新往往在修補已被利用的漏洞。

如果登錄常用網站時瀏覽器彈出安全警告,或者平時熟悉的操作流程突然變了樣,不應硬闖,應先停下來。這種細微變化很可能就是有人在中間搞鬼。

社交工程:最容易突破的一環

很多攻擊靠的是製造緊急感,代碼是否複雜倒在其次。比如冒充交易所客服打電話要求立刻轉移資金,或者發郵件聲稱助記詞洩露,誘導點擊鏈接輸入。Louis 表示,大多數緊急安全提醒其實不需要立刻反應,花幾分鐘去官方渠道核實反而更安全。

Bybit 事件就是一個例子。攻擊者等了很久,最終通過 Safe 的前端做手腳,讓交易所簽下惡意交易,損失約 15 億美元等值代幣。Louis 指出,朝鮮背景的攻擊者在社交工程上非常強,技術漏洞只是一部分,人是最容易被突破的環節。

他還提到企業裡常見的“老闆詐騙”:冒充公司高層要求員工緊急轉帳。這套邏輯在加密領域同樣有效,所以遇到任何要求立即操作的信息,應先懷疑,再驗證。

先保護好電腦和手機

Louis 建議做兩個測試:假設電腦或手機被偷且鎖著,是否還能恢復所有資產?假設被偷且已解鎖,是否會在兩個點擊內失去一切?如果答案令人不安,就該動手改。

免費措施包括:開啟硬盤加密(Mac 上是 FileVault),打開系統防火牆。Mac 用戶還可以安裝開源免費工具 Objective-See 系列,比如 LuLu 防火牆和 BlockBlock,它們能提醒異常連接和開機自啟項,並與 VirusTotal 聯動。

助記詞不應保存在電腦或手機裡,熱錢包也不適合長期存放資產。Louis 說得直接:如果還在使用熱錢包,資金被盜只是時間問題。Mac、Windows、Linux 都可能中招,不應迷信品牌。

交易所帳戶:用硬件密鑰擋住盜用

對於主要使用交易所的用戶,核心風險是釣魚郵件和冒充客服的社交工程。Louis 認為最有效的防護是 YubiKey 這類硬件安全密鑰。它比短信驗證碼和 Google Authenticator 強,因為即使密碼和驗證碼被釣魚,沒有物理密鑰也無法登錄。

帳戶裡不應綁定手機號作為恢復方式,因為 SIM swap 攻擊很常見,攻擊者會冒充帳戶持有人到運營商補卡,然後接收驗證碼。還可以在 Binance 等交易所開啟防釣魚碼,這樣官方郵件會帶上帳戶持有人設置的短語,方便識別真假。

YubiKey 大約 60 歐元一個,建議至少買兩個,一個日常使用,一個備份。這個投入對保護郵箱、交易所和其他重要帳戶非常划算。

硬件錢包與助記詞:分散風險

買硬件錢包時,儘量從官方渠道或亞馬遜下單,並使用 locker 收貨,減少個人信息關聯。Louis 不建議只用一個品牌,Ledger、Trezor 等混用,把風險分散開。

助記詞絕不能電子保存。Louis 分享了一個三張紙的拆分方法:24 個詞分成三份,第一份記第 1 到 16 個詞,第二份記第 9 到 24 個詞,第三份記第 1 到 8 個詞加上第 17 到 24 個詞。任意兩份都能恢復完整助記詞,把三張紙放在不同安全地點。

這樣即使其中一張丟失或被人看到,也不會直接暴露全部資金。還可以通過一個電話拿到第二份,兼顧安全性和可用性。

物理安全與旅行:別成為顯眼目標

Louis 建議現在花五分鐘搜索個人姓名,看看公開信息裡有沒有地址、電話,能刪則刪。退訂不用的郵件,關閉舊帳戶,減少攻擊者能收集到的素材。

保持低調非常重要,不應公開炫耀加密資產。入室或襲擊者常會先選看起來更簡單的目標。家裡裝警報、攝像頭,哪怕只是威懾,也能讓攻擊者轉向他人。

旅行時不應攜帶能一鍵轉走全部資產的硬件錢包。如果必須攜帶,放在酒店保險箱並放入防拆密封袋,拍照記錄位置。Louis 還提到準備一個“誘餌錢包”,裡面放少量資產,遇到暴力威脅時交出去,保命第一。

進階配置:值得花的每一筆錢

如果資金量變大,值得投資幾樣東西:YubiKey 保護所有在線帳戶,EDR(如 CrowdStrike 或 SentinelOne)保護電腦,每年每台約 150 歐元。

可以買一台 Chromebook 專門用於簽名交易和敏感操作,因為能裝的軟件很少,感染面小。硬件錢包也必不可少,把私鑰隔離在外部設備。

再進一步,使用 Safe 多簽和延遲機制,讓大額轉帳需要多人審批或等待一段時間。家裡加裝監控,定期做 OSINT 清理公開信息。參加高風險地區會議時考慮僱傭本地安保。

預算參考:硬件錢包約 100 到 200 美元,Chromebook 約 300 美元,EDR 每年 150 歐元左右。這些加起來不算天價,卻能擋住大部分自動化攻擊。

結語:現在就做這些免費動作

安全需要持續維護,核心是持續降低概率。Louis 反覆說,不要等到出事才後悔。現在就可以花幾分鐘檢查系統更新、打開防火牆、給交易所換硬件密鑰、把助記詞從電子設備中刪除。

先評估那兩個問題:設備被偷且鎖著時,能否找回資產?設備被偷且已解鎖時,是否會在短時間內失去一切?如果答案令人不安,就從免費措施開始改。

百分百安全並不存在,目標是讓攻擊者覺得不值得冒險。保持低調、分散風險、設置延遲,這些簡單原則比昂貴設備更重要。

Louis 在 X 上分享他的安全分析:@theSouilos。

本文改編自 Cédric Beau(老李)的法語視頻 · YouTube

其他語言版本 : FrançaisEnglish

← 返回首頁